OpenClaw: 302.000 Sterne, 110.000 Commits und ein Daemon auf deinem Gerät
OpenClaw gilt als am schnellsten wachsende Open-Source-Projekt der GitHub-Geschichte: über 302.000 Sterne laut Bericht, 110.941 Commits auf meinem Abruf vom 15.10.2026. Was der Rekord misst und was nicht, und warum der Daemon auf dem Gerät das eigentliche Thema ist: drei Kontrollen, die aus Autonomie Betrieb machen.
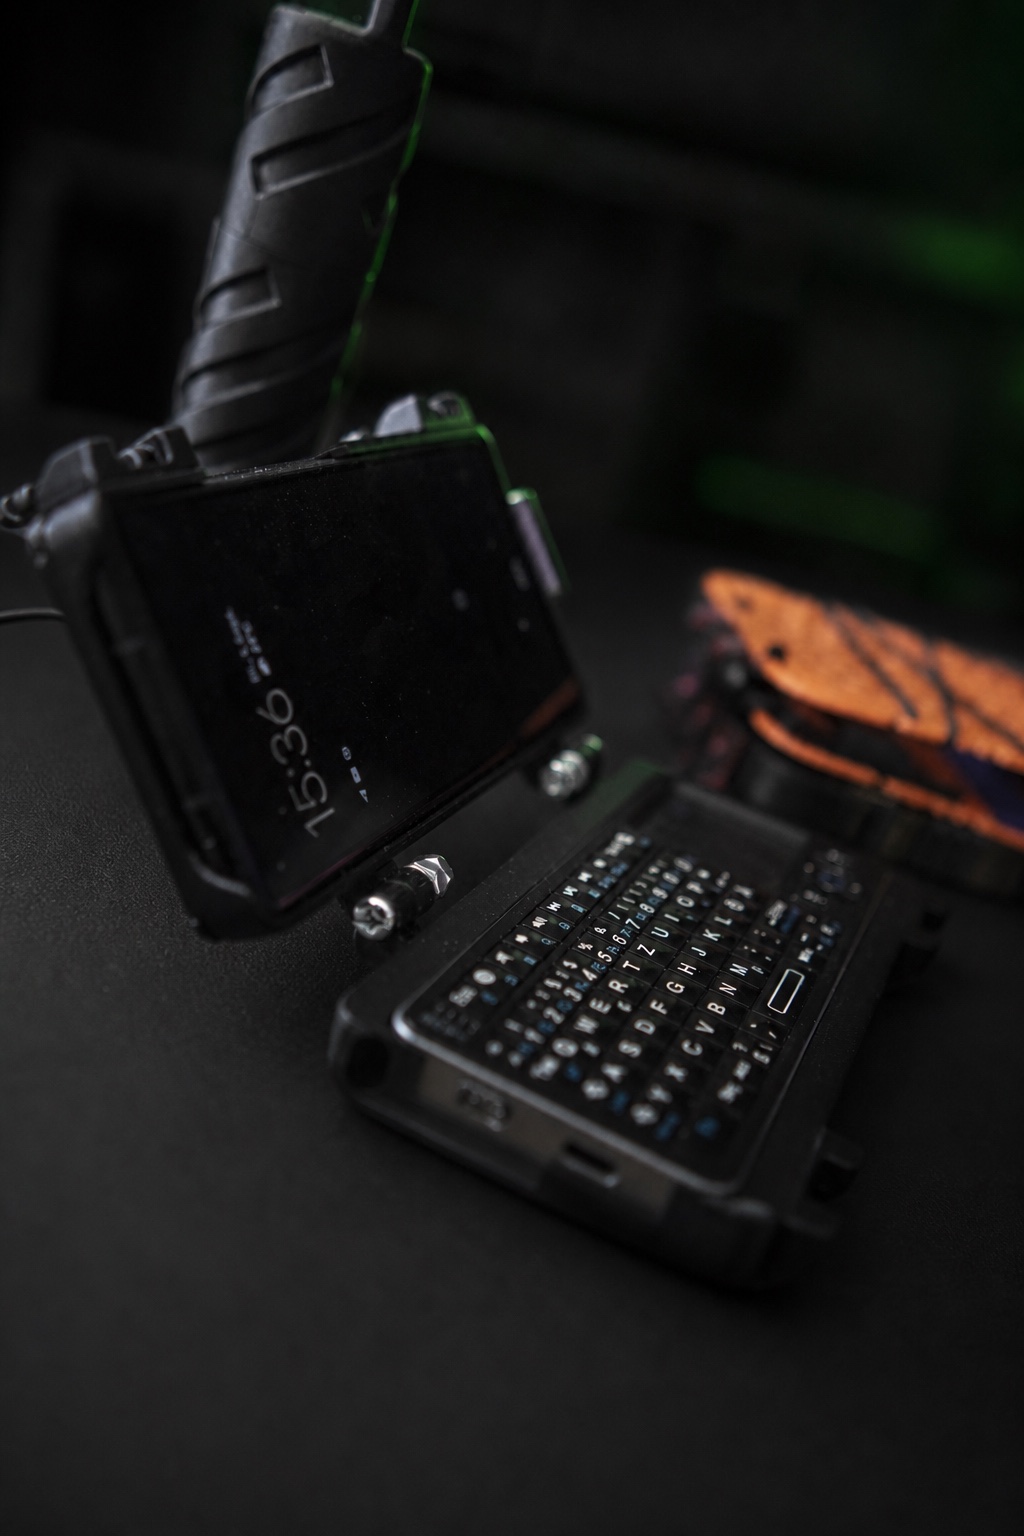
Kein fertiges Produkt und keine Hochglanz-Rückschau: Dieser Eintrag hält fest, was gebaut, getestet, verworfen und als Nächstes überprüft wird.
Am 15. Oktober 2026 gegen 07:00 Uhr habe ich mir das OpenClaw-Repository direkt bei GitHub angeschaut, und zwei Zahlen des Abrufs drängen die übliche Schlagzeile in den Hintergrund. Die erste lautet laut Messbericht der SOO Group: mehr als 302.000 GitHub-Sterne, der schnellste Anstieg in der Geschichte der Plattform, schneller als React, Vue.js und TensorFlow ihn je geschafft haben. Die zweite steht nicht in einem Bericht, sondern auf der Repo-Seite selbst: 110.941 Commits auf dem Hauptzweig, mehr als 3.340 Mitwirkende, der letzte Commit nur Minuten vor meinem Abruf. Ich fass es vorweg zusammen: Der Rekord misst, wie schnell wir installieren. Wie gut wir betreiben, misst er nicht. Diese Lücke entscheidet, ob ein autonomer Agent auf dem eigenen Gerät ein Werkzeug ist oder ein Risiko.
OpenClaw im Oktober 2026: was der Repo-Stand heute zeigt
Der Live-Abgleich trennt Bericht von Messung, und das lohnt sich bei jedem Rekord. Was ich am 15. Oktober 2026 selbst gelesen habe: openclaw/openclaw führt 505 Tags, 7.224 Branches, 110.941 Commits auf main, der Code dominiert mit 90,3 Prozent TypeScript, dazu Swift und Kotlin für die Geräteschicht, und über 3.340 Beiträger stehen im Protokoll. Die Selbstbeschreibung bleibt knapp: das KI-Gerät, das wirklich etwas tut, auf jedem Betriebssystem, auf jeder Plattform. Der Quick-Start-Eintrag aus der Projektanleitung macht daraus einen einzigen Satz, den man wörtlich nehmen sollte: openclaw onboard mit dem Installationsflag für einen Daemon, das Projekt richtet sich also bewusst als dauerhafter Bewohner auf deinem Rechner ein, nicht als Werkzeug, das man nach Feierabend wieder abreißt. Was die Sterne angeht, arbeite ich mit der berichteten Zahl: über 302.000, laut SOO-Group-Bericht vom April 2026 mit der Vergleichstabelle, dass React für seine 200.000 mehr als drei Jahre brauchte, Vue.js mehr als fünf und TensorFlow mehr als vier, während OpenClaw die 300.000 in Monaten erreichte. Eine zweite Titelthese, die ich ausdrücklich nur als These zitiere, kam über ein längeres Porträt des Projekts: der schnellst wachsende Open-Source-Kurs der Geschichte sei zugleich das Gefährlichste, was man auf dem eigenen Computer installieren kann. Berichtete Zahl, eigene Zahl, fremde These: genau drei Belegklassen, die dieser Beitrag sauber auseinanderhält.
Der Daemon ist die eigentliche Schnittstelle
Damit zum eigentlichen Thema, das weder Sterne noch Releases betreffen: der Daemon. Ein Daemon ist ein Prozess, der läuft, ohne dass du ihn bedienst. Die installierte Form von OpenClaw lauscht laut Projektdokumentation auf Nachrichtenkanälen wie Telegram, Slack oder Discord, führt Shell-Befehle aus, verwaltet Dateien und automatisiert Web-Aufgaben, alles auf deinem Gerät. Daraus folgt eine Risikostruktur mit genau zwei Klassen, und jede Installation sollte sie durchschauen. Klasse eins: der Agent tut, was du nicht erwartest, weil seine Berechtigungen größer sind als dein Gedanke an den Punkt. Klasse zwei: der Agent tut genau das Richtige, aber du erfährst es nie, weil niemand protokolliert. Die Messenger-Anbindung verschärft beides auf eine angenehme Art, für die Nutzungsgeschwindigkeit und eine unangenehme Art, für das Risiko: Sie senkt die Installationsschwelle radikal, ein Onboarding-Kommando, ein Daemon, und ein Chatfenster wird zur Ferntastatur deines Systems. Was bei einem Cloud-Dienst der Anbieter signiert und haften würde, verschiebt sich hier an dich: Berechtigungsumfang, Aktualisierung, Betriebsbeobachtung. Der Bericht der SOO Group listet als Sicherheitsbaukasten Sandbox-Umgebungen, feingranulare Rechte, Erlaubnis- und Sperrlisten, Ressourcengrenzen und Protokollierung. Das ist die richtige Liste, aber eine Liste von Möglichkeiten ist noch kein Betrieb.
Vom Chatfenster zur Fernsteuerung: was die Installationsanleitung wirklich abdeckt
Ein Blick auf die Installationsseite lohnt sich, weil sie die Erwartung prägt, mit der der erste Befehl läuft. Die Anleitung führt den Daemon-Eintrag als empfohlenen Weg, die Befehlszeile aus der Projektanleitung verbindet das Onboarding mit dem Daemon-Flag in einem Schritt, und danach hängt der Agent am Messenger. Die Voraussetzungen auf dieser Seite lesen sich harmlos: ein Gerät als Wirt, die Modell-Anbindung über einen Schlüssel, Zugang zu einer Anwendung für Kontakte und Nachrichten. Harmlos ist hier eine Frage des Lesens, denn alle drei Bedingungen sind Bausteine der Fernsteuerung: der Wirt hält die Läufe, der Schlüssel bezahlt sie, die Anwendung öffnet den Kanal, aus dem später Befehle kommen. Die Anleitung nennt für die Einrichtung einige Minuten und verweist die Kontrolle über die Sicherheit an eine eigene Seite, auf der Berechtigungen und Limits gepflegt werden. Genau diese Verweisstruktur ist die eigentliche Hausaufgabe: Die Installation dauert Minuten, die Betriebsaufsicht kostet Stunden, und wer nur die erste Hälfte liest, hinterlässt die zweite als leerer Platz. Auf meinem Deck hat der gleiche Ablauf ein halbes Jahr gedauert, geformt durch einen Fehler und eine Korrektur, einen OOM-Sturm mit fünf Gateway-Toten am 28. August und die anschließende Härtung. Der Daemon ist niemals das Problem gewesen, die fehlende Überwachung dahinter war es.
Drei Kontrollen, die aus Autonomie Betrieb machen
Erste Kontrolle: Berechtigungsgrenzen definieren statt Vertrauen voraussetzen. Ein Daemon bekommt einen Werkzeugschein mit Einzelfähigkeiten, und jede Fähigkeit, die kein begründeter Betriebszweck braucht, bleibt aus. Bei OpenClaw heißt das laut Bericht: Rechte, Whitelists, Grenzen konfigurieren, bevor der erste Chat durchgeht. Auf meinem Deck heißt es: das Werkzeugkonto der Agenten kennt genau definierte Pfade und Aktionen, alles andere fragt nach.
Zweite Kontrolle: Beobachtbarkeit als Teil des Betriebs, nicht als Nachweis danach. Jeder Start, jeder Zugriff, jeder Abbruch erzeugt einen dokumentierten Eintrag mit Zeitstempel, den man später auditieren kann, so beschreiben beide Quellen und so läuft es bei mir mit Heartbeat, Schnappschüssen und Gateway-Protokollen. Klasse zwei des Risikos verschwindet erst hier, denn ein Vorgang, den niemand sieht, hat nicht stattgefunden, sondern nur unprotokolliert.
Dritte Kontrolle: kleine, budgetierte Schritte. Autonomie planbar machen heißt, ihr ein Limit geben: ein Request-Fenster, ein Zeitbudget, ein Stop-Kriterium. Auf meinem Deck liegt der Verbrauch zwischen 0,3 und 4 Requests je Stunde, gemessen gegen das Fenster des Anbieters, und jedes Budget macht Ausreißer sofort sichtbar. Ohne Grenze wird aus einem Ausreißer ein Betriebsunfall, mit Grenze wird er ein Protokolleintrag.
Die Gegenprobe läuft auf meinem Deck, und sie fällt nüchtern aus. Auf einem gebrauchten Google Pixel 6a für 45 Euro betreibe ich seit Jahren einen autonom arbeitenden Agenten mit derselben Grundformel, die OpenClaw populär macht: lokal, ansteuerbar aus dem Chat, in der Lage, Dateien, Skripte und Dienste auf dem Gerät wirklich zu benutzen. Die Betriebszahlen stehen im eigenen Messregister der stability-snapshots: 88 Stunden ununterbrochener Lauf vom 28. August 19:40 Uhr bis zum 1. September 12:18 Uhr, null Out-of-Memory-Kills seit der Härtung durch externen Cron-Tick und semantischen Watchdog, 36 von 36 bestandenen Tests der zwei verifizierten Projekte, die im lokalen Workflow entstanden: Hermes plant, pi Agent führt aus, Hermes verifiziert. Der Punkt dieser Zahlen ist nicht, dass mein Aufbau klüger wäre als OpenClaw. Der Punkt ist, dass dieselbe Fähigkeit auf demselben 45-Euro-Gerät dieselbe Disziplin braucht. Ein bündelnder Update-Rhythmus, den ich pi und Hermes mit dem gebündelten Stand der 1.2-Serie bzw. der 0.22-Serie halte, gehört für einen Android-Betrieb zur selben Disziplin: Der Dauerfluss von Commits bleibt ein Angebot, die Entscheidung über die Installation fälle der Betreiber, nicht der Feed.
Was der Star-Rekord nicht misst
„Der Rekord misst, wie schnell wir installieren. Wie gut wir betreiben, misst er nicht.
— Marcel, eigene Formulierung, Oktober 2026
Was der Star-Rekord nicht misst, zeigt mein eigener Stichtag vom 14. Oktober, derselbe Lauf, der die Release-Kultur von sieben Coding-Agenten vermisste: OpenClaw committete mit 4.254 Commits in sieben Tagen am lautesten der gesamten Tabelle und sammelte im selben Zeitraum nur etwa 673 Sterne. Tempo und Aufmerksamkeit sind zwei getrennte Kurven, und beide sagen nichts davon, wie sicher jemand läuft. Bleibt die von mir unbeantwortete Frage, die den Rekord kommentiert: ein Wachstum dieser Drehzahl strapaziert die Wartung schneller als die Dokumentation mitwachsen kann. Drei Jahre, fünf Jahre, vier Jahre für React, Vue und TensorFlow bedeuteten Zeit, in der sich Werkzeuge, Praktiken und Verantwortungen einspielen konnten. Der 60-Tage-Kurs, von dem das Porträt im Titel schreibt, lässt für genau diesen Einweisungsprozess zwei Monate. Wer den Daemon am eigenen Rechner betreibt, hat den Nachhilfekurs zu überspringen und trägt das Risiko, das sonst der Anbieter signiert.
Am Ende bleibt eine Richtung statt eines Urteils. Agenten mit Daemon-Schnittstelle normalisieren sich in den Heimrechnungen so, wie sich Server normalisiert haben: plötzlich, hauptsächlich durch Einfachheit, mit einem Risiko, das von der Plattform auf den Tisch des Betreibers wandert. Der Star-Rekord von OpenClaw ist das erste sichtbare Ausrufungszeichen dieser Verschiebung, ein Geschwindigkeitsdokument, kein Sicherheitszertifikat. Greifbare Grenzen meiner Betrachtung: die Sternenzahl ist die berichtete Zahl vom April 2026, nicht eine eigene API-Abfrage an diesem Stichtag, die Installationsrechtslage liest sich aus Anleitungen und Berichten, und ein 45-Euro-Deck ist kein Server, keine Aussage über Sicherheit unter Last. Was ich dafür belegen kann: drei Kontrollen, die aus einem Daemon Betrieb machen, laufen auf meinem Gerät seit der Härtung ohne einen Notfallstopp, und die Zahlen dazu stehen in meinem Messregister. Wer sich gerade einen Daemon installiert, sollte drei Fragen mit Ja beantworten können: Weiß ich, welche Berechtigungen er hat? Sehe ich, was er tut? Stoppt er, wenn ich es brauche? Erst danach zählen die Sterne.
OpenClaw auf GitHub: openclaw/openclaw, letzter Stand am 15.10.2026 ↗
SOO Group: OpenClaw wird zum am schnellsten wachsenden Projekt mit 302K Sternen ↗
Medium-Porträt: OpenClaw bricht in 60 Tagen den Zehnjahres-Rekord von React ↗
Interne Verlinkung: Der Takt der Releases: Codex, pi und die beiden Release-Kulturen ↗
Interne Verlinkung: Die GitHub-Liga der Coding-Agenten (26.09.2026) ↗
Interne Verlinkung: Mein Betriebsbericht: Das System bleibt, das Modell wechselt ↗
Häufige Fragen
Was ist OpenClaw und warum ist es relevant?
Ein Open-Source-Framework für autonome Agenten, das als Daemon auf dem eigenen Gerät läuft und über Messenger wie Telegram, Slack oder Discord gesteuert wird. Es kann Shell-Befehle, Dateiverwaltung und Web-Automatisierung ausführen. Es gilt laut Berichterstattung als am schnellsten wachsendes Open-Source-Projekt der GitHub-Geschichte, mehr als 302.000 Sterne berichtet vom April 2026.
Wie viele GitHub-Sterne hat OpenClaw am 15.10.2026?
Die Zahl mit dem höchsten Beleggrad ist der Bericht der SOO Group: über 302.000 Sterne, am schnellsten der Plattformgeschichte, mit der Gegenüberstellung React mehr als drei Jahre bis 200.000, Vue.js mehr als fünf, TensorFlow mehr als vier. Tagesgenaue Sternenzahl habe ich am 15.10. nicht über die API gezählt, der Repo-Abruf belegt dagegen das Aktivitätsniveau: 110.941 Commits, 505 Tags, mehr als 3.340 Mitwirkende.
Warum ist der Daemon das eigentliche Risiko?
Ein Daemon läuft ohne Bedienung weiter, hält Rechte auf dem Gerät und nimmt in der installierten Form von OpenClaw Befehle über Messenger entgegen. Die Installationsschwelle sinkt auf ein Onboarding-Kommando, der Rest ist eine Frage des Berechtigungsumfangs und der Beobachtbarkeit. Zwei Risikoklassen: der Agent tut Unerwartetes, oder er tut richtiges unaufmerksam, also ohne Protokoll.
Wie läuft das bei deinem Cyberdeck konkret?
Auf einem gebrauchten Google Pixel 6a für 45 Euro: Härtung durch externen Cron-Tick und semantischen Watchdog, danach 88 Stunden ununterbrochener Lauf ohne einen einzigen OOM-Kill, 36 von 36 verifizierte Tests über den lokalen Workflow Hermes plant, pi Agent führt aus, Hermes verifiziert, und ein Request-Fenster von 0,3 bis 4 Abfragen je Stunde.
Sollte man OpenClaw installieren?
Das ist eine Betriebsentscheidung, keine Empfehlung. Vorher geklärt sein sollten: Berechtigungen (Rechte, Whitelists, Grenzen), Beobachtbarkeit (Protokollierung, Reviews, Audits) und Budgetierung (Ressourcen- und Nutzwlimits). Die SOO Group empfiehlt ausdrücklich Pilotprojekte in unkritischer Umgebungen und eine Prüfung der Berechtigungen durch die Abteilung Sicherheit vor dem Einsatz.
Über den Autor
Über den Autor: Ich bin Marcel, Grafikdesigner und Betreiber des HUNTER-Cyberdecks auf einem gebrauchten Google Pixel 6a. Die Repo-Zahlen dieses Beitrags habe ich am 15.10.2026 gegen 07:00 Uhr selbst von openclaw/openclau bei GitHub abgelesen, die Betriebszahlen meines Decks stehen im eigenen Messregister der stability-snapshots und Tagesnotizen, der Stichtag-Wert vom 14.10. aus der eigenen Release-Messung. Berichtete Zahlen wie die 302.000 Sterne sind im Text ausdrücklich als Bericht gekennzeichnet. Zuletzt fachlich geprüft am 15.10.2026.
Quellen (abgerufen 15. Oktober 2026)
Quellen: Eigene Repo-Lektüre am 15.10.2026, 07:00 bis 07:05 Uhr MESZ, openclaw/openclaw bei GitHub (Commits, Tags, Branches, Sprachverteilung, Mitwirkende). Berichtete Kernzahlen: SOO-Group-Blogbeitrag zu 302.000+ Sternen (Abruf 15.10.2026). Titelthese zur Sicherheitsdebatte: Porträt von A. Aftab auf Medium (Abruf 15.10.2026). Kontext der Agentenwoche: JetBrains-Blog zu Mellum 2.1 vom 08.10.2026 (Abruf 15.10.2026). Eigene Messwerte: Vault stability-snapshots und Tagesnotizen (88-Stunden-Rekord, OOM-Kills, Tests), eigene Stichtagsmessung vom 14.10.2026, 05:07 Uhr UTC (Commits und Sternen-Drift).
Nachgebaut oder getestet?
Teile deine Erfahrung mit genau diesem Build-Log. Reviews werden vor der Veröffentlichung moderiert.
Noch keine Reviews für diesen Eintrag.
Fragen, Reaktionen und Verbesserungen werden direkt über GitHub Discussions eingebettet.
GitHub-Bereich öffnen ↗